INTERNET WEB LOGIN
WWW ✕
Giao diện quản trị công khai
Lộ giao diện quản trị
HTTP/HTTPS hoặc dịch vụ quản trị WAN không cần thiết vẫn đang mở.
Đừng chỉ đổi mật khẩu. Hãy khóa cửa truy cập, tăng cường xác thực và kiểm tra firmware theo đúng DrayOS đang sử dụng.
Ba tình huống dễ hình dung, không cần hiểu sâu về an ninh mạng.
HTTP/HTTPS hoặc dịch vụ quản trị WAN không cần thiết vẫn đang mở.
Không kiểm soát lần đăng nhập sai hoặc tài khoản quá yếu.
Lỗ hổng đã biết có thể tồn tại khi thiết bị thiếu bản vá.
Các hình là mô phỏng cơ chế; không biểu thị tình trạng bảo mật của một router cụ thể.
Không chỉ là một bộ ảnh: mỗi khối dưới đây giải thích vấn đề, cách hoạt động và dẫn trực tiếp đến tài liệu AN PHÁT.
 01 / 07
Hạn chế bề mặt tấn công
Vấn đề: Nếu giao diện quản trị mở công khai trên WAN, người lạ có thể tìm thấy và thử truy cập.
Cách bảo vệ: Tắt WAN Management khi không dùng. Khi buộc phải truy cập từ xa, ưu tiên VPN hoặc giới hạn chặt nguồn quản trị.
✓ Chặn truy cập trực tiếp không cần thiết ngay tại cửa vào.
 02 / 07
Giảm rủi ro lỗ hổng
Vấn đề: Mật khẩu yếu và firmware không được vá khiến các biện pháp phòng thủ khác trở nên kém hiệu quả.
Cách bảo vệ: Xác minh chính xác model/firmware, sao lưu cấu hình và cập nhật bản vá. Mỗi quản trị viên dùng tài khoản phù hợp với mật khẩu mạnh.
✓ Giảm nguy cơ bị khai thác lỗ hổng đã biết và sử dụng tài khoản bị lộ.
 03 / 07
Chống dò mật khẩu
Vấn đề: Bot tự động có thể lặp đi lặp lại yêu cầu đăng nhập để thử mật khẩu.
Cách bảo vệ: Giới hạn số lần thử sai và áp dụng hình phạt tạm thời theo thiết lập trên firmware hỗ trợ.
✓ Hạn chế các đợt thử mật khẩu liên tục, nhưng không thay thế mật khẩu mạnh.
 04 / 07
Xác thực nhiều bước
Vấn đề: Chỉ biết mật khẩu không nên đồng nghĩa với việc có thể điều khiển router.
Cách bảo vệ: Bổ sung lớp xác thực thứ hai theo cơ chế và firmware được hỗ trợ. Hướng dẫn Telegram cho DrayOS 4 không đồng nhất với cơ chế tạo user 2FA trên DrayOS 5.
✓ Giảm rủi ro do lộ mật khẩu đơn lẻ.
 05 / 07
Quản lý quyền truy cập
Vấn đề: Không phải mọi máy trong Internet hoặc LAN đều cần quyền truy cập giao diện quản trị.
Cách bảo vệ: Chỉ cho phép IP/thiết bị quản trị đã xác định. Đối chiếu kỹ chính sách từ WAN khác với giới hạn thiết bị trong LAN.
✓ Thu hẹp phạm vi người có thể tới giao diện đăng nhập.
 06 / 07
Giấu dịch vụ
Vấn đề: Cổng dịch vụ luôn mở có thể bị quét và trở thành mục tiêu thử đăng nhập.
Cách bảo vệ: Cổng mục tiêu không sẵn có công khai cho đến khi người truy cập thực hiện đúng trình tự mở khóa theo cấu hình.
✓ Giảm khả năng bị quét tự động và thử truy cập trực tiếp.
 07 / 07
Lọc theo khu vực
Vấn đề: Nguồn quét tự động có thể đến từ nhiều địa chỉ và khu vực không liên quan đến hoạt động quản trị.
Cách bảo vệ: Giới hạn theo quốc gia bằng rule phù hợp và lưu Syslog để xem những truy cập bất thường. Lọc quốc gia không xác thực danh tính và có thể sai lệch do VPN/proxy.
✓ Giảm các nguồn truy cập không cần thiết và tăng khả năng quan sát.
Thực hiện theo thứ tự hợp lý để không tự khóa đường quản trị của chính mình.
Hướng dẫn ngắn dựa trên tài liệu AN PHÁT; khung giao diện bên dưới là mô phỏng để giải thích thao tác, không phải ảnh WebUI thật.
Sao lưu và ghi nhận đúng phiên bản firmware.
Đăng nhập bằng đường quản trị tin cậy.
Lưu ý trước khi áp dụng: Backup cấu hình, bảo đảm có đường truy cập dự phòng. Các menu/tính năng phụ thuộc model/firmware; không thực hiện các bước chưa được xác minh trên thiết bị thật.
Thử chuyển trạng thái để nhìn thấy đường quản trị thay đổi như thế nào.
 Router DrayTekGiao diện quản trị
Khi để mở quản trị WAN, người dùng ngoài Internet có thể kết nối tới dịch vụ đăng nhập. Điều này mở rộng bề mặt bị tấn công.
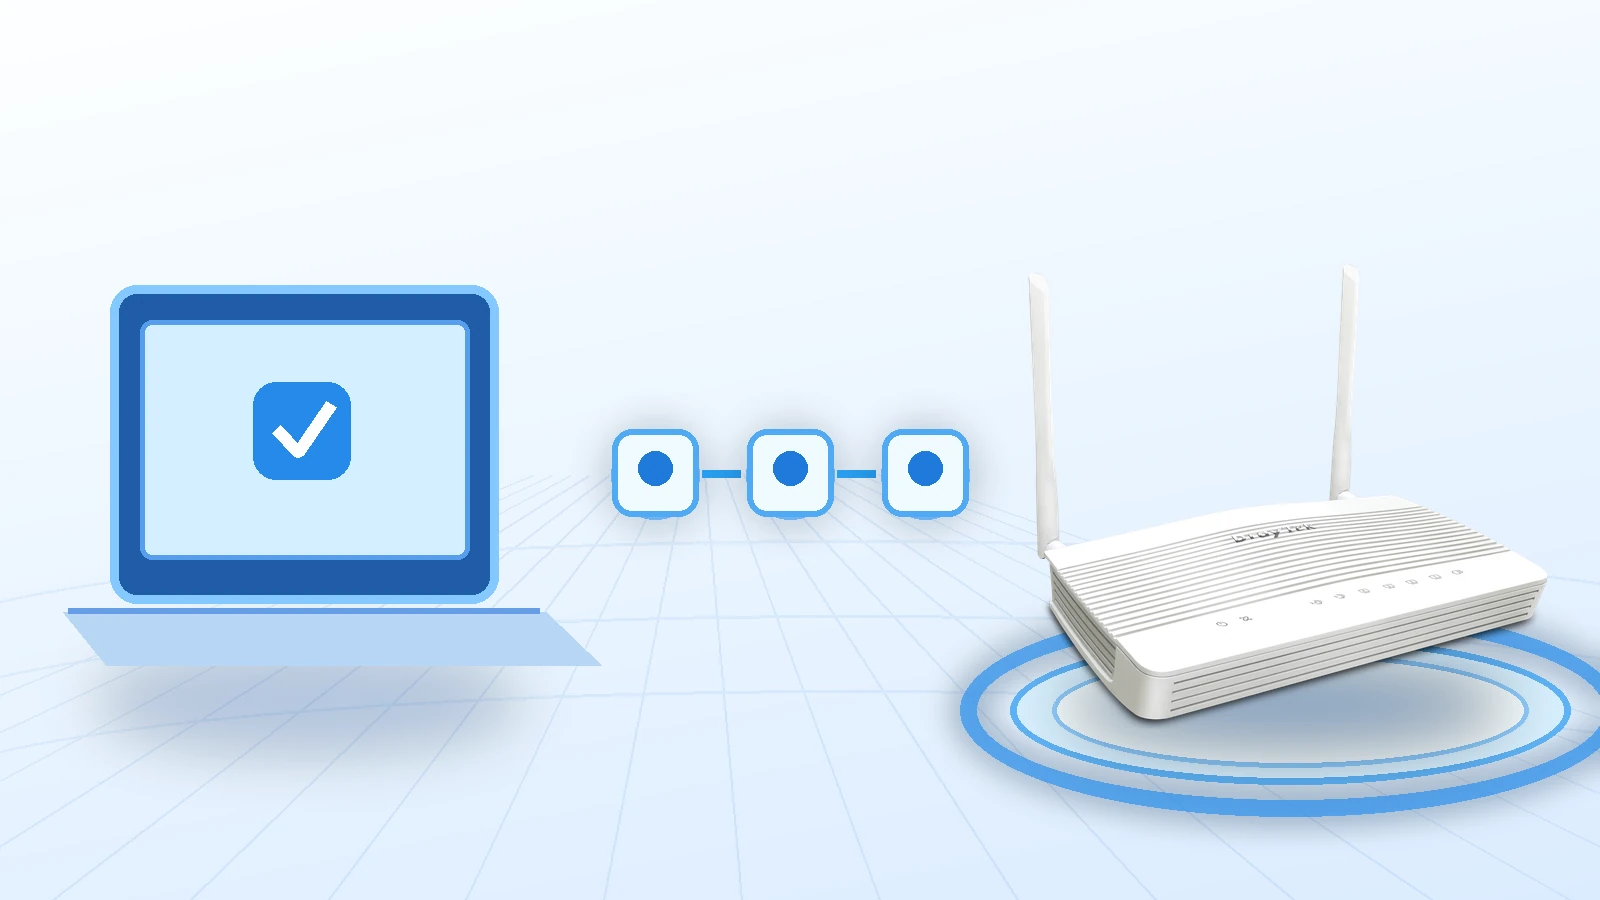
Giữ quyền quản trị qua LAN tin cậy; khi cần làm việc từ xa hãy dùng phương án VPN phù hợp.
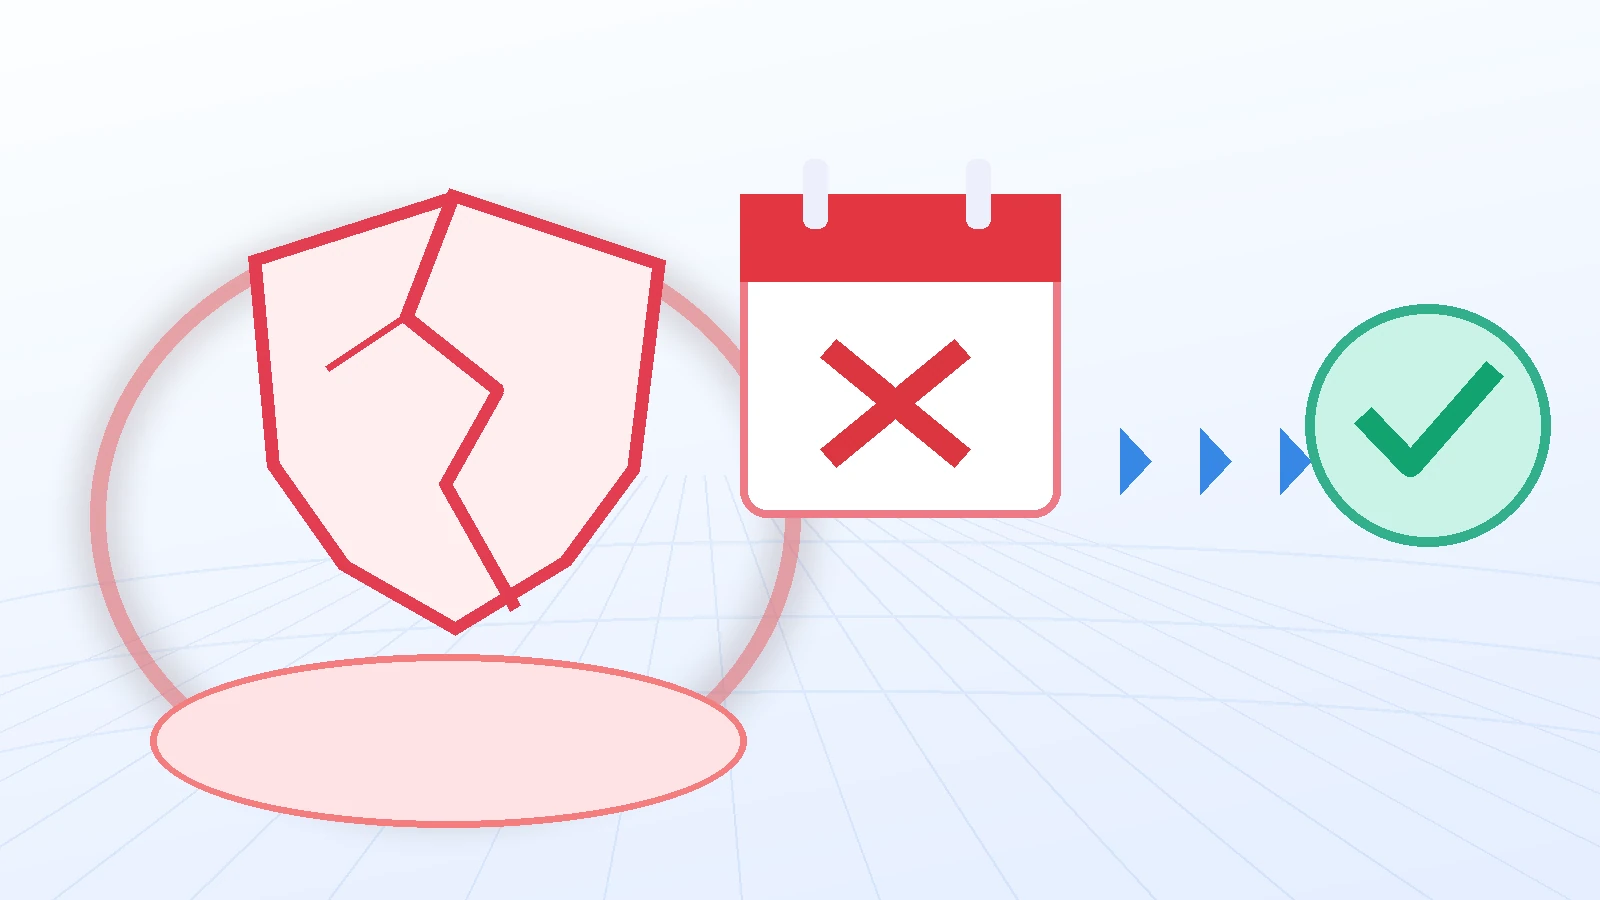
Đóng WAN không cần, tăng cường ACL và giám sát chỉ là bước giảm rủi ro tạm thời. Cần đánh giá kế hoạch thay thế thiết bị.
Xem hướng dẫn EOL →Không chỉ đổi mật khẩu rồi coi như thiết bị đã an toàn.
Checklist tự khai báo, không tự quét router hoặc xác nhận hệ thống an toàn tuyệt đối.
Chọn đúng DrayOS để mở bài hướng dẫn của AN PHÁT theo model/firmware. Các liên kết mở tài liệu nguồn, không chuyển về form.
Giải thích ngắn, tránh hiểu sai về một tính năng đơn lẻ.
Không nên mở trực tiếp khi không cần. Ưu tiên quản trị từ LAN hoặc qua VPN; nếu phải mở, giới hạn nguồn IP và tăng cường xác thực.
Không. Brute Force Protection giảm thử sai mật khẩu, nhưng không khắc phục lỗ hổng phần mềm. Cần cập nhật firmware đúng model và cấu hình quyền truy cập chặt chẽ.
Không nên coi chúng là cùng một cơ chế. Hãy dùng đúng hướng dẫn và kiểm tra hỗ trợ theo từng dòng DrayOS, model và firmware.
Không. Đây là lớp giảm phơi bày dịch vụ; vẫn cần mật khẩu mạnh, kiểm soát truy cập và bản vá bảo mật.
Không tuyệt đối, vì địa chỉ IP có thể bị che giấu hoặc thay đổi qua VPN, proxy và các mạng trung gian. Đây chỉ là lớp lọc bổ sung.
Gia cố cấu hình giúp giảm rủi ro nhưng không thay thế được các bản vá không còn được cung cấp. Nên xây dựng kế hoạch thay thế thiết bị.
Gửi yêu cầu tư vấn để AN PHÁT hỗ trợ định hướng rà soát theo đúng model, firmware và nhu cầu quản trị.